
Kurzfazit
Künstliche Intelligenz (KI) kann in Form mehrerer Agenten über Benutzeroberflächen, Programmierschnittstellen und Werkzeuge in derselben Umgebung handeln; dann reichen verteilte Einzelregeln nicht aus. Der Preprint OpenAgentFlow setzt deshalb einen gemeinsamen Kontrollpunkt unmittelbar vor jede wirksame Aktion. Dort werden Ziel, Nutzdaten, Herkunft und Sitzungsverlauf geprüft, bevor eine E-Mail versendet, eine Datei hochgeladen oder ein Systemwert geändert wird. Für das Qualitätsmanagement entsteht daraus ein konkretes Prinzip: Kritische Agentenaktionen brauchen eine unabhängige, versionierte Freigabegrenze mit dokumentierter Entscheidung und festgelegter Reaktion.
FQI Takeaway
- Die Freigabe gehört vor die Wirkung: Eine Aktion wird erst ausgeführt, nachdem ein unabhängiger Kontrollpunkt Ziel, Berechtigung, Inhalt und Kontext geprüft hat.
- Alle Ausführungskanäle brauchen dasselbe Prüfobjekt: Klicks, Programmierschnittstellen- und Werkzeugaktionen werden in ein gemeinsames, auditierbares Ereignisformat übersetzt.
- Grenzfälle benötigen einen Reaktionsplan: Zulassen, Sperren, sicher Umschreiben und Eskalieren sind vorab definierte Ergebnisse, keine spontane Modellentscheidung.
Das Prinzip auf einen Blick
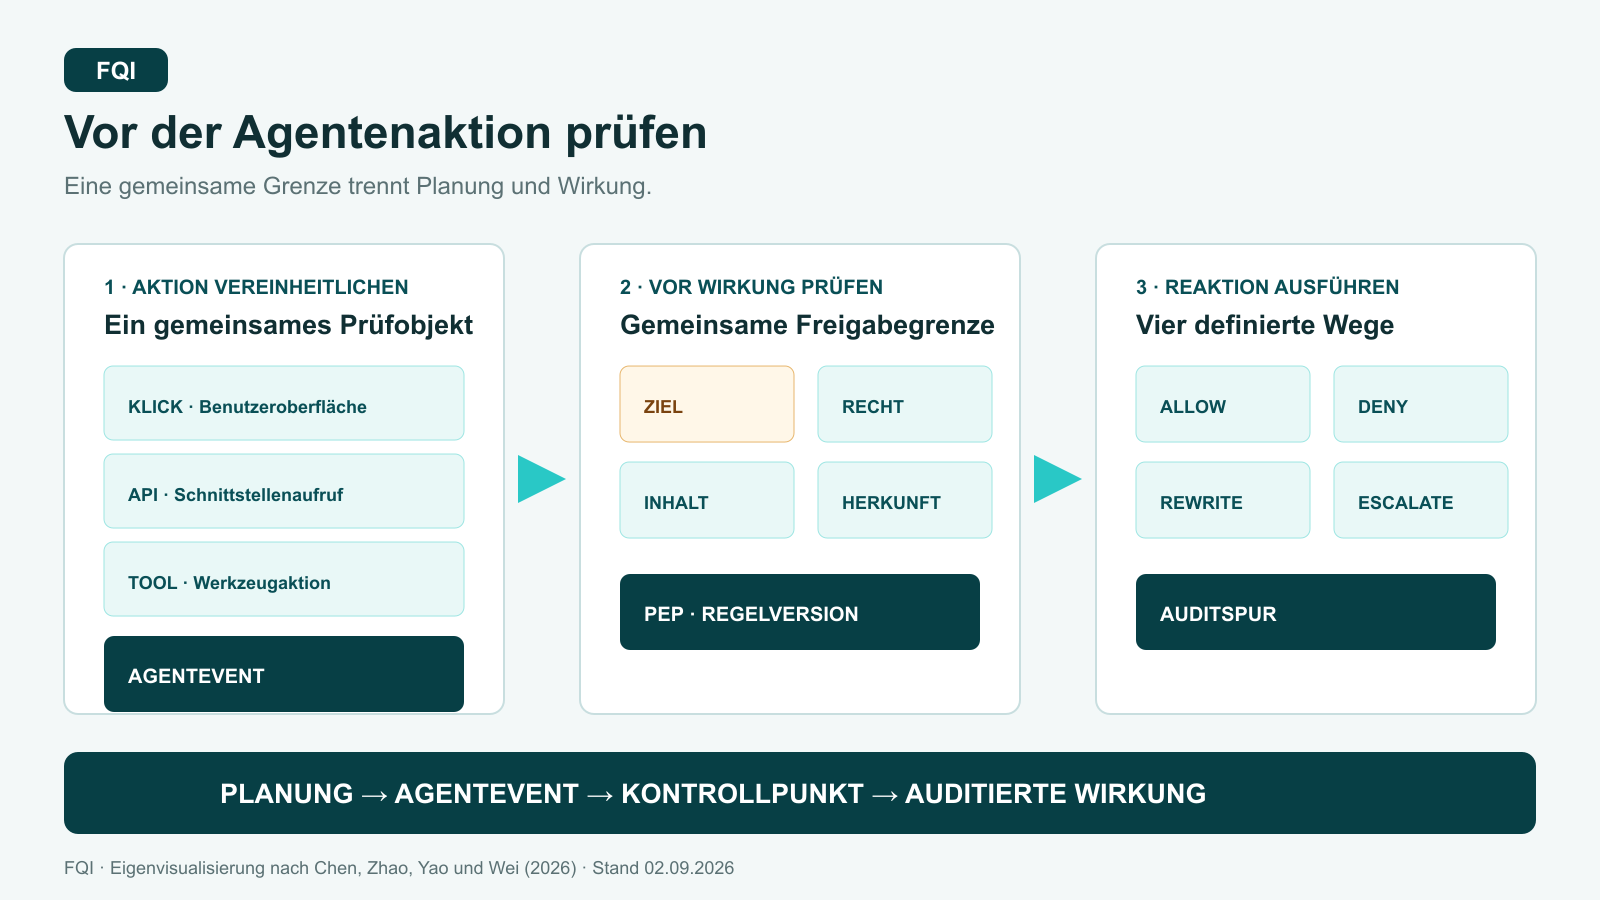
Ein Large Language Model (LLM; großes Sprachmodell) kann eine Aktion planen, doch die Freigabe sollte nicht im selben Modell verborgen bleiben. OpenAgentFlow bildet jede bevorstehende Aktion als „AgentEvent“ ab: Wer handelt, über welchen Kanal, an welchem Ziel, mit welchen Nutzdaten und mit welcher beobachteten Herkunft. Ein Policy Enforcement Point (PEP; technischer Richtlinien-Prüfpunkt) bewertet dieses Ereignis unmittelbar vor der Ausführung. Erst danach darf die Aktionskomponente die Außenwirkung auslösen.
Begriffe kurz erklärt
- AgentEvent: vereinheitlichter Datensatz einer geplanten Aktion einschließlich Ziel, Inhalt, Kanal und Kontext.
- PEP: unabhängiger Kontrollpunkt, der eine Aktion zulässt, sperrt, sicher umschreibt oder eskaliert.
- Provenienz: nachvollziehbare Herkunft eines Werts, etwa aus einer Kontaktabfrage oder einem Werkzeugergebnis.
- Kontrollebene: zentraler Bereich für Regeln, Sitzungszustand und Auditnachweise, getrennt von der eigentlichen Ausführung.
- Programmierschnittstelle (API): festgelegter technischer Zugang, über den Software eine Funktion eines anderen Systems aufruft.
- Prompt: Arbeitsanweisung an ein sprachverarbeitendes System; sie beschreibt Aufgabe, Regeln, Kontext und erwartetes Ergebnis.
- LLM: großes Sprachmodell, das Text verarbeitet und in Agentensystemen auch Handlungsschritte planen kann.
- KI: Künstliche Intelligenz; Softwaresysteme, die aus Daten Muster ableiten oder Aufgaben automatisiert unterstützen.
- FMEA: Failure Mode and Effects Analysis; strukturierte Analyse möglicher Fehler, ihrer Folgen und Gegenmaßnahmen.
Deep Dive
Die Architektur trennt Aktions- und Kontrollebene. Instrumentierte Benutzeroberflächen, API-Ausführer und Werkzeugadapter melden eine bevorstehende Aktion zuerst an den PEP. Dieser nutzt schnelle, nachvollziehbare Regeln für Berechtigungen, Hochrisikoaktionen und bekannte Quelle-Ziel-Verbote. Nur unklare Fälle gehen in eine langsamere semantische Prüfung oder menschliche Eskalation. Als Ergebnis kennt das System vier Wege: ALLOW lässt unverändert zu, DENY sperrt, REWRITE ersetzt riskante Inhalte durch eine sichere Variante und ESCALATE fordert eine zusätzliche Entscheidung an.
Beobachtete Werte werden sitzungsbezogen gespeichert. Stammt eine Telefonnummer aus den Kontakten und soll später in ein externes Ziel geschrieben werden, kann eine Regel auch agenten- und kanalübergreifend greifen. Die Autoren nennen dies praktische Provenienz: Der Kontrollpunkt nutzt beobachtete Herkunftssignale, ohne einen kryptografischen Herkunftsnachweis zu versprechen.
Im 300-Fälle-Offline-Benchmark entschied das vollständige System 282 Fälle korrekt, also 94,0 Prozent. Es blockierte 95,3 Prozent der als Angriff markierten Fälle; die Falschblockrate lag bei 7,8 Prozent. Eine dynamische Regelsuite bestand 27 von 30 Fällen. Die Kennzahlen betreffen kontrollierte Versuchssuiten und sind kein allgemeiner Wirksamkeitsnachweis.
In einer Android-Emulator-Suite waren 98 von 100 Fällen auswertbar. Davon wurden 89 korrekt klassifiziert, was 90,8 Prozent entspricht; nach Abgleich mit der tatsächlich ausgeführten Spur waren es 91 von 98 beziehungsweise 92,9 Prozent. 33 von 40 Angriffsaktionen wurden blockiert, während zwei von 58 gutartigen Fällen fälschlich blockiert wurden. Das zeigt einen funktionierenden Kontrollpunkt in einer realistischeren Ausführungskette, aber noch keinen allgemeinen Produktionsnachweis.
Für einen FQI-Pilot beginnt die Umsetzung mit einer Failure Mode and Effects Analysis (FMEA; Fehlermöglichkeits- und -einflussanalyse) für den Agentenprozess. Erfasst werden wirksame Aktionen wie Senden, Löschen, Bezahlen, Hochladen, Freigeben oder Ändern von Sicherheitsparametern. Für jede Aktion werden erlaubte Rollen, benötigte Evidenz, verbotene Quellen-Ziel-Kombinationen und der Reaktionsweg festgelegt. Jeder Adapter muss nachweisen, dass er den PEP vor der Wirkung tatsächlich erreicht. Die Auditspur bindet Entscheidung, Regelversion, beobachtete Herkunft und ausgeführte Variante zusammen.
Die Abnahme umfasst Umgehungsversuche, fehlende Herkunft, harmlose Grenzfälle, Regelwechsel und den sicheren Ausfall des Kontrollpunkts. Änderungen an Agent, Werkzeug, Schnittstelle oder Regelbestand lösen Regressionstests aus. Ein Produktionslenkungsplan ordnet Fehlblockaden, Ausnahmen und Betriebseinschränkungen klar zu.
Grenzen und Risiken
OpenAgentFlow ist ein Preprint ohne abgeschlossene Begutachtung. Die Offline-Suiten und Vergleichsbedingungen wurden von den Autoren konstruiert; einige Baselines arbeiten an engeren Systemgrenzen und sind deshalb nicht direkt gleich ausgestattet. Die reale Prüfung nutzt einen Android-Emulator, keine industrielle Umgebung. Der Schutz gilt nur für instrumentierte Aktionen, die den PEP passieren. Direkte Nebenwege bleiben außerhalb der Garantie. Provenienz ist praktisch beobachtet, aber weder kryptografisch noch durch das Betriebssystem bestätigt. Verschleierung, Zahlenüberschneidungen und unklare Nutzerausnahmen verursachen Fehlentscheidungen. Ein zentraler Kontrollpunkt wird außerdem selbst zu einer qualitäts- und sicherheitskritischen Komponente.
FQI Fazit
Die wichtigste Idee ist nicht eine neue Sicherheitskennzahl, sondern ein prüfbarer Prozessschnitt: Planen und Wirken werden getrennt. Eine gemeinsame Freigabegrenze kann heterogene Agentenaktionen in dasselbe Kontrollschema zwingen und Regeln, Herkunft sowie Reaktionen auditierbar binden. Für die Praxis ist das ein belastbares Architekturprinzip, sofern jeder Ausführungskanal erfasst, der PEP unabhängig validiert und sein eigener Ausfall beherrscht wird. Erst diese Nachweise machen aus einer Schutzidee einen kontrollierten Agentenprozess.
Quellen & Transparenz
- Chen, Zhao, Yao und Wei: OpenAgentFlow – Enabling System-Wide Safety Boundaries for Heterogeneous AI Agent Fleets, arXiv:2609.00015v1, eingereicht am 14. August 2026.
- Evidenzstatus: evaluierter Preprint ohne Peer-Review und ohne industrielle Feldstudie. Architektur, Versuchsumfang, Kennzahlen und Grenzen stammen aus der Originalquelle. Prozess-FMEA, Abnahmelogik und Produktionslenkungsplan sind FQI-Einordnung.
- Dieser Entwurf wurde KI-gestützt erstellt; menschliche Fach- und Quellenfreigabe liegen noch nicht vor.